ソフトウェア構成に潜むリスクを可視化し、セキュリティ対応を計画的に
grasysはSBOMを活用し、取得できたOSのパッケージやミドルウェア、アプリケーションの依存ライブラリと既知の脆弱性を関連付けます。資産の状況を踏まえて優先度を整理し、合意した範囲でインフラ領域の対策実行を支援します。
お客様はその判断材料を基に、開発ロードマップや変更可能な時期を踏まえた改修計画を検討できます。
OSから依存ライブラリまで、
構成と既知の脆弱性を関連付ける
取得できた構成情報を基に、資産の利用環境や業務への影響を踏まえて対応優先度を整理します。
インフラ領域の対策実行は合意した範囲で支援。アプリケーションの改修はお客様が担当します。
調査・評価の負担を抑え、開発チームが対応判断と改修に集中できる環境へ
grasysが検出結果を調査し、SSVCの考え方を活用して対応優先度を整理します。悪用状況や資産の利用環境、業務への影響を踏まえ、評価結果と判断の根拠をレポートにまとめます。
調査・評価と報告を支援することで、お客様が対応方針の最終決定やアプリケーションの改修に取り組めるよう、役割を分担します。
- ステップ1スキャン実行・SBOM作成
合意した頻度と構成変更に合わせてスキャンし、SBOMを作成・更新します。構成に変更がなければ保存済みSBOMを再評価します。
grasys - ステップ2対応の優先度づけ
悪用状況、公開範囲、攻撃の自動化可能性、人や業務への影響を確認。SSVCの考え方を活用して対応優先度と判断の根拠を整理します。
grasys - ステップ3報告・協議
判断材料と前回からの変化をレポートで共有し、対応の要否や時期を協議します。対応方針はお客様が最終決定します。
grasys・お客様 - ステップ4対策実施
合意した範囲でgrasysがインフラ領域の対策を支援します。アプリケーションの改修はお客様が担当します。
合意した役割分担で実施 - ステップ5ルール見直し
対応結果、構成変更、実際の運用を踏まえ、対象範囲、評価に使う資産情報、確認・報告の方法を継続的に見直します。
grasys・お客様
grasys1〜5:検査・評価から、合意した対策支援・見直しまで
お客様3〜5:方針決定・アプリケーション改修・見直し
レポートで、判断材料と関連パッケージを確認
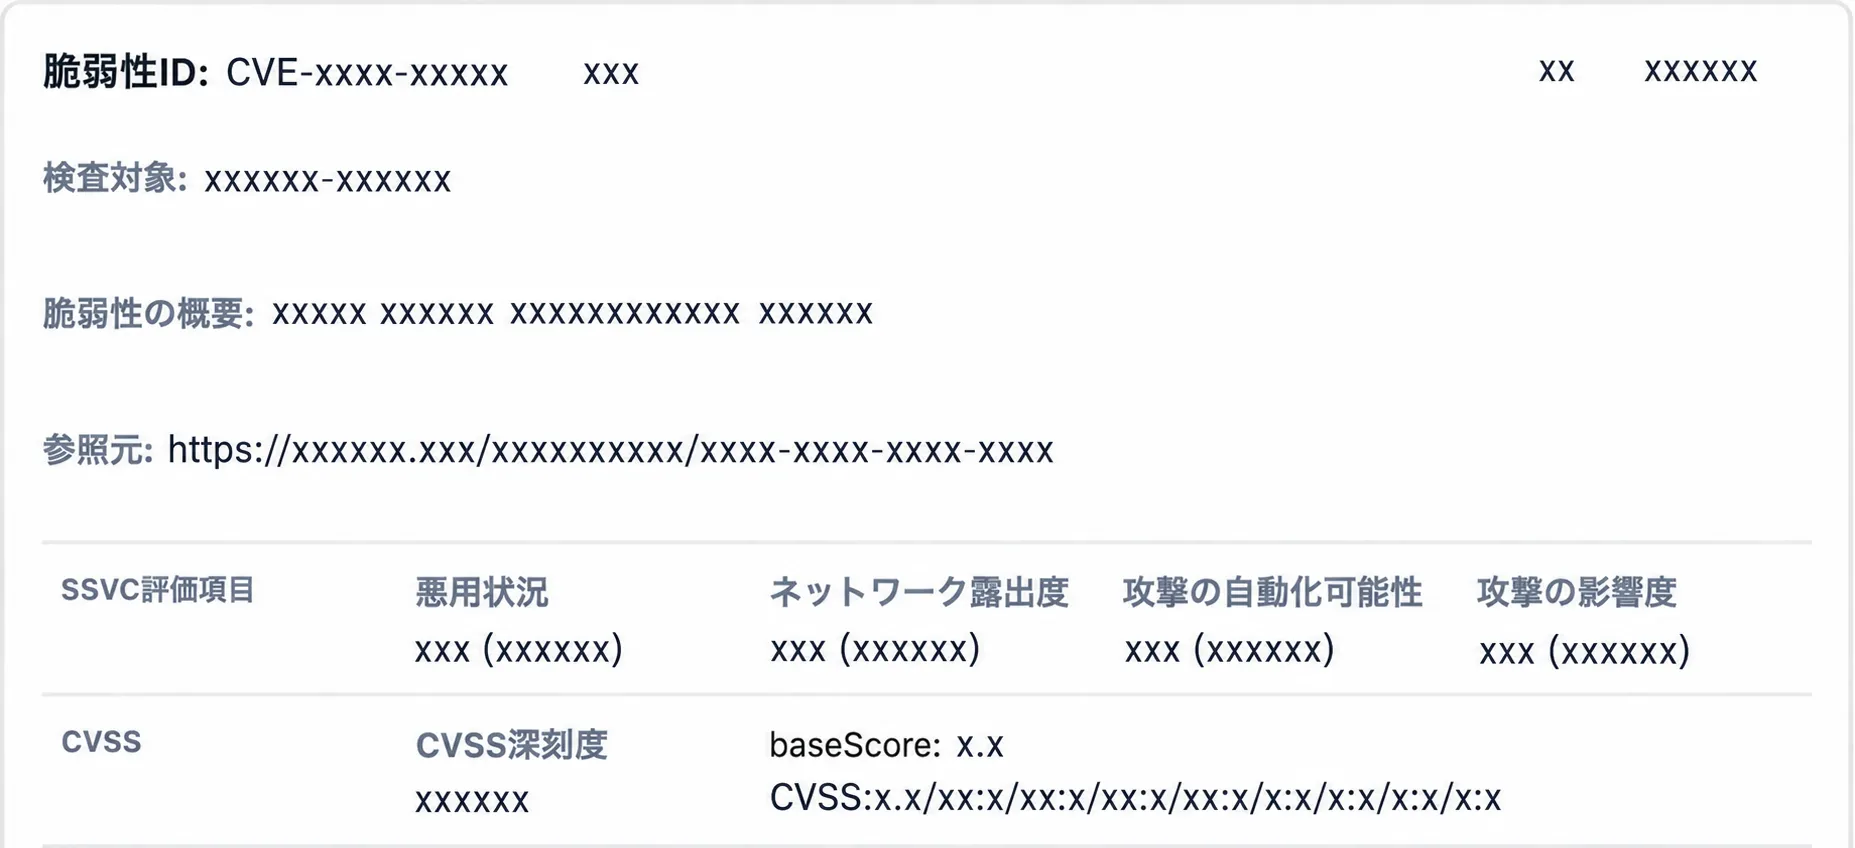
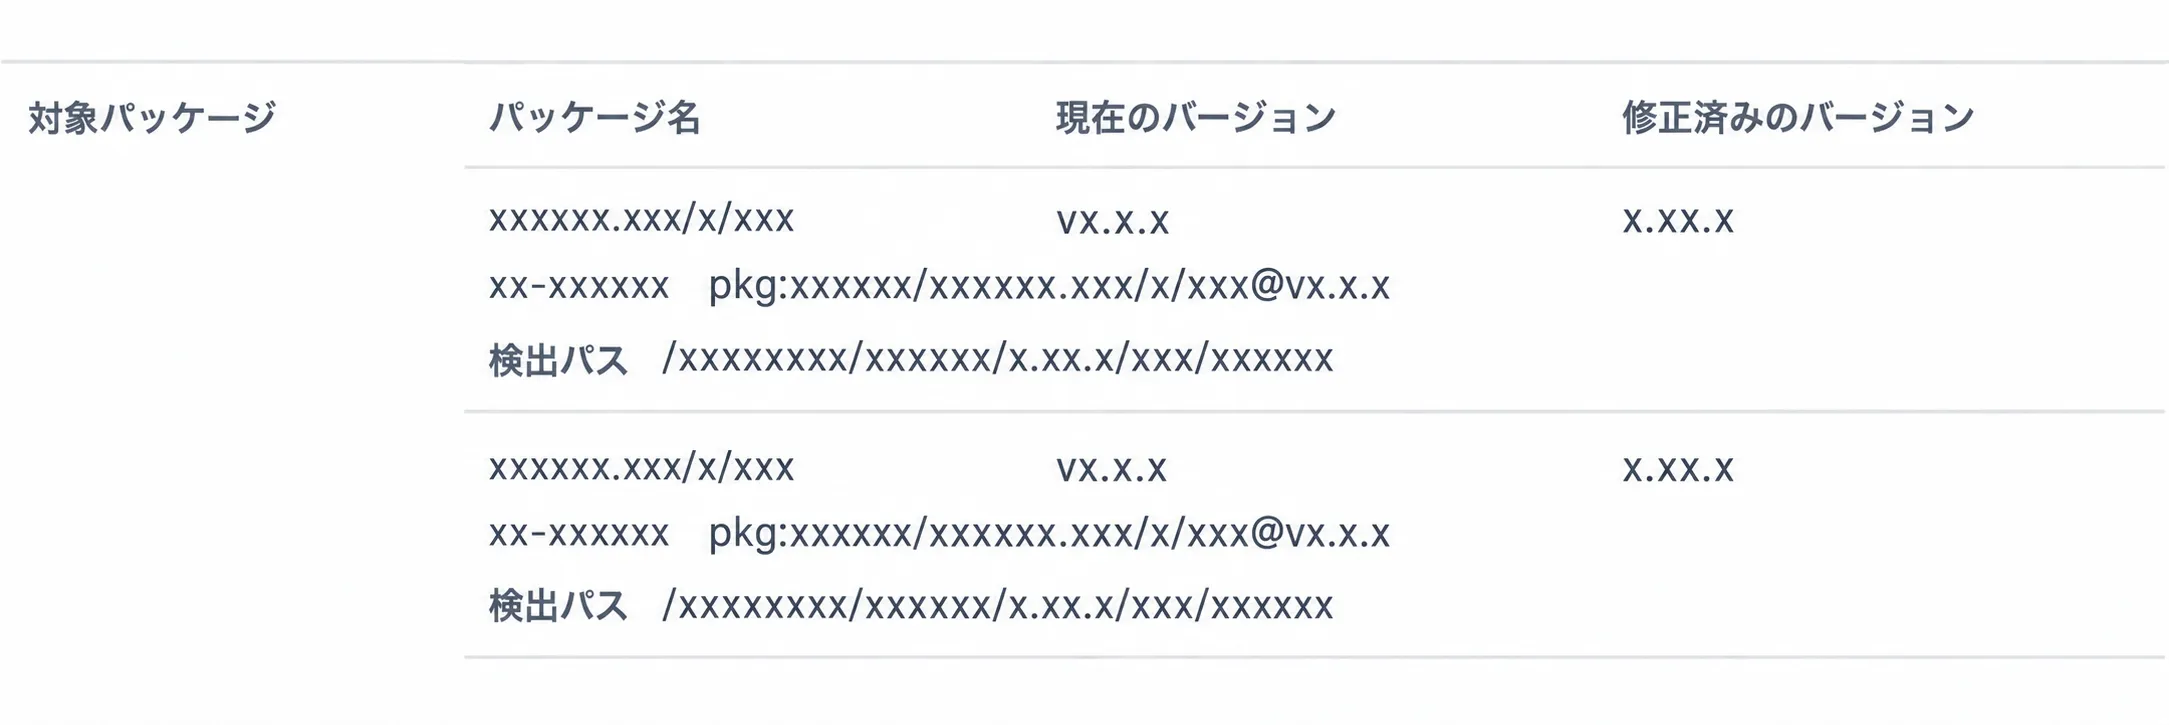
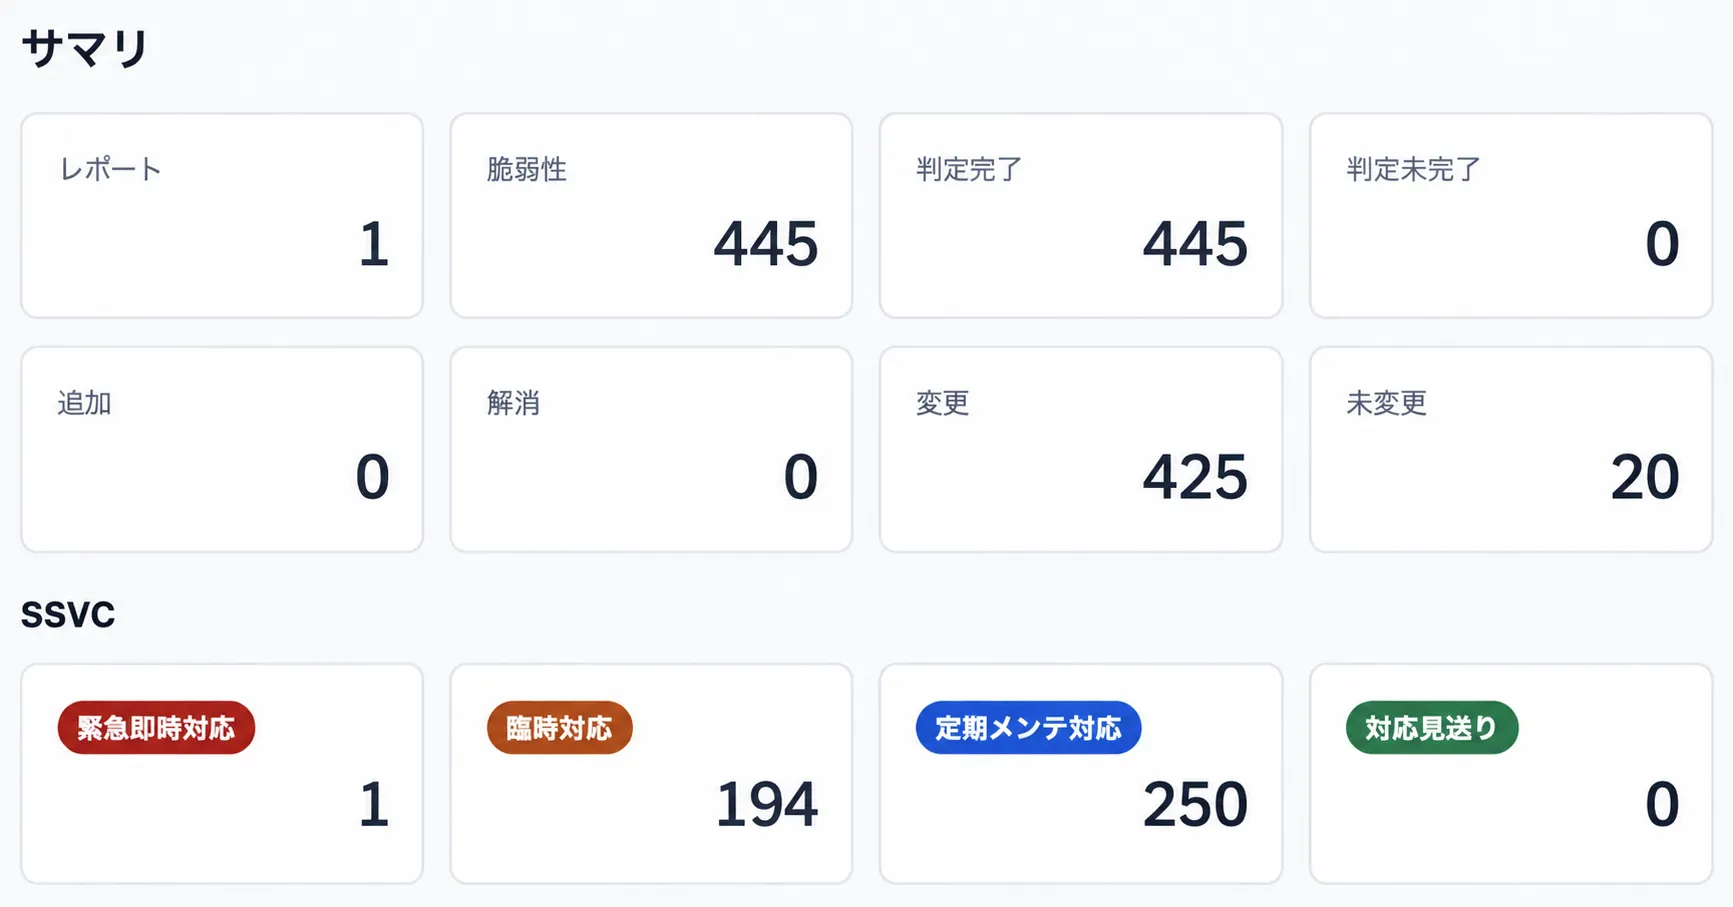
SyftによるSBOM生成とGrypeによる脆弱性情報との照合結果を基に、grasysが開発したアプリケーションがHTMLレポートを出力します。全体の判定状況や対応優先度を示すサマリに加え、個別の脆弱性の判断材料と関連する構成要素を確認できます。
以下は詳細画面の表示例です。識別情報・構成情報・評価値は x 文字に置き換えています。納品するSBOMデータとレポート、受け渡し方法は個別に合意します。